

حفاظت در برابر DDoS
نقاط پایانی IoT، APIها و داشبوردها را زیر حملهٔ حجمی و حملهٔ لایهٔ کاربرد در دسترس نگه میدارد، تا وقتی ترافیک پالایش میشود، دادهٔ میدانی بدون وقفه برسد.
این محصول چه میکند
یک محصول، یک گردشکار، از دادهٔ میدانی تا عملیات روزمره.
پالایش همیشهفعال
پالایش همیشهفعال
ترافیک بهطور پیوسته در لبهٔ شبکه بازرسی میشود، پس سیلهای حجمی پیش از رسیدن به نقاط دریافت داده جذب میشوند.
- مهار حملهٔ حجمی در لایهٔ ۳ و ۴
- تشخیص خودکار حمله
- بدون سوئیچ دستی
نقاط پایانی محافظتشده
نقاط پایانی محافظتشده
بروکرهای MQTT، APIهای REST و پنل اپراتور بهجای پورت باز، پشت محدودیت نرخ، فهرست مجاز و TLS دوطرفه قرار میگیرند.
- محدودیت نرخ به تفکیک مشتری
- فهرست IP مجاز برای گیتویها
- هویت دستگاه با TLS دوطرفه
قابلمشاهده در زمان حمله
قابلمشاهده در زمان حمله
شروع حمله، حجم مسدودشده و سلامت سرویس به شکل هشدار و تاریخچه دیده میشوند؛ مستنداتی که اپراتور و حسابرس میتوانند به آن تکیه کنند.
- هشدار لحظهای دسترسپذیری
- خط زمانی و گزارش حمله
- تاریخچهٔ حسابرسی مناسب SLA
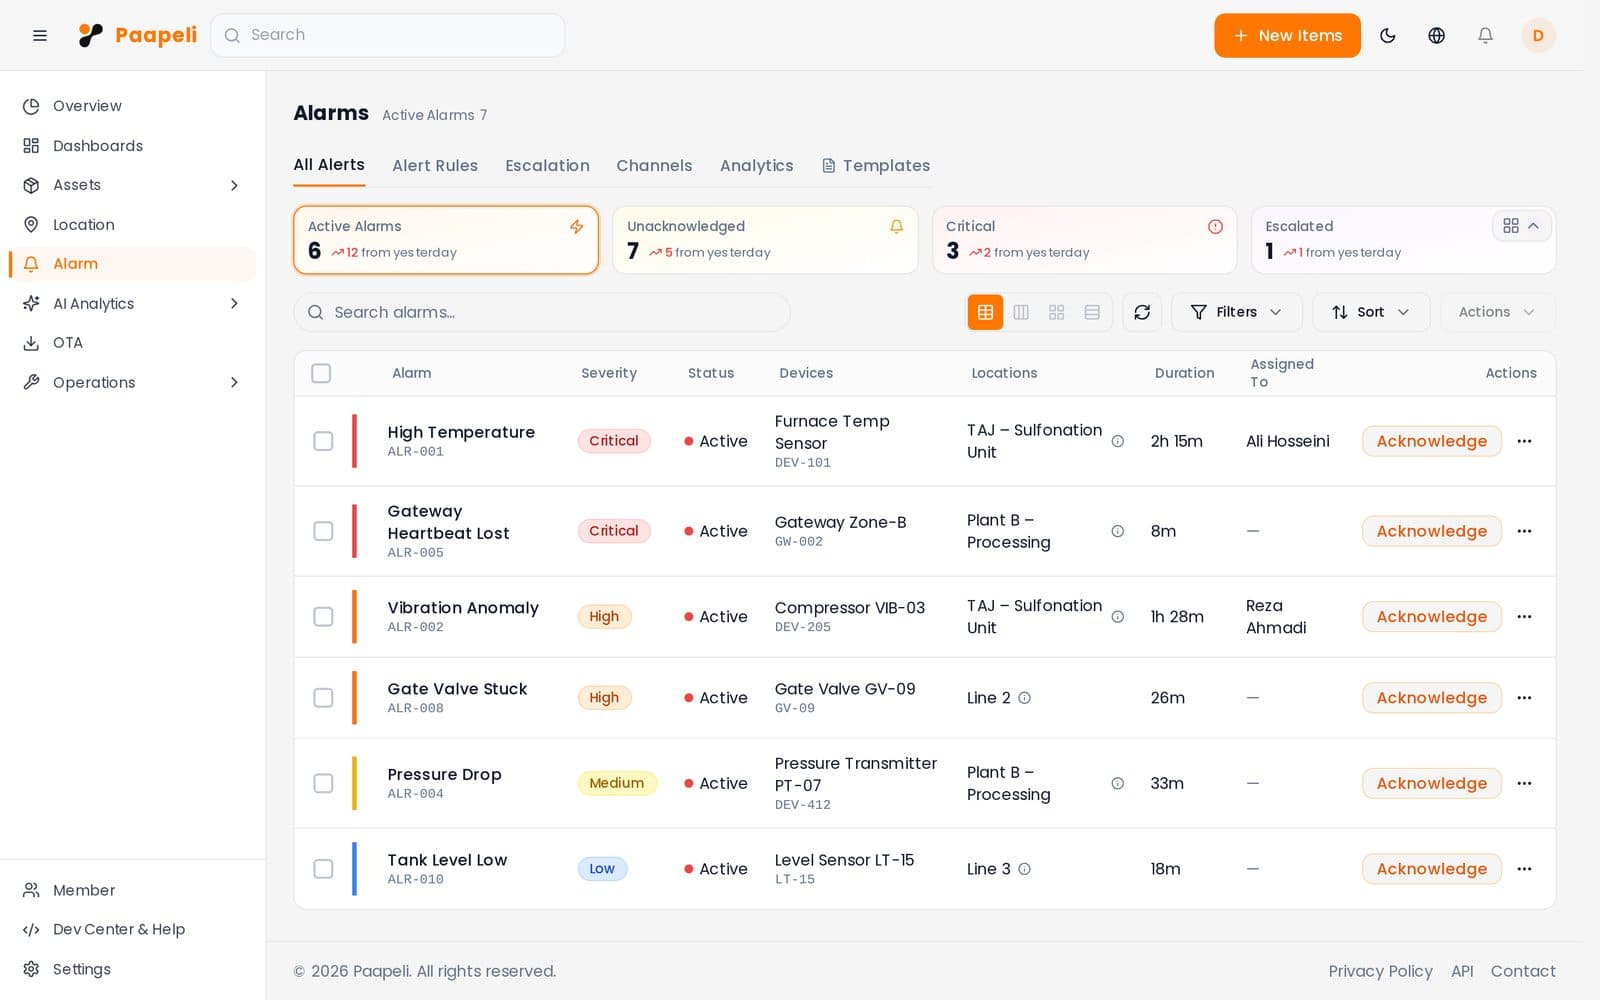
درون پلتفرم
رویدادهای دسترسپذیری و امنیت در همان فضای هشداری مینشینند که تیم شما امروز با آن کار میکند.
قابلیتهای کلیدی
با استقرار این محصول، در عملیات روزمره چه تغییر میکند.
دفاع از لایهٔ ۳ تا ۷
حملهٔ حجمی، پروتکلی و لایهٔ کاربرد با یک مجموعه سیاست واحد مدیریت میشود.
دریافت داده قطع نمیشود
تلهمتری دستگاهها همچنان میرسد، در حالی که ترافیک مخرب بالادست حذف میشود.
ظرفیت توزیعشده
ترافیک حمله در ظرفیت پالایش جذب میشود، نه روی سرورهای اصلی شما.
دسترسی سختشده
گواهی دستگاه، کلید API با دامنهٔ محدود و دسترسی مبتنی بر نقش روی هر نقطهٔ ورود.
قابلیتهای مرتبط پلتفرم
دسترسپذیریای که عملیات شما میتواند روی آن حساب کند
دربارهٔ سطح در معرض بودن خود با ما صحبت کنید؛ APIهای عمومی، نقاط بروکر، سایتهای دوردست، و اینکه کدام پروفایل حفاظتی مناسب شماست.